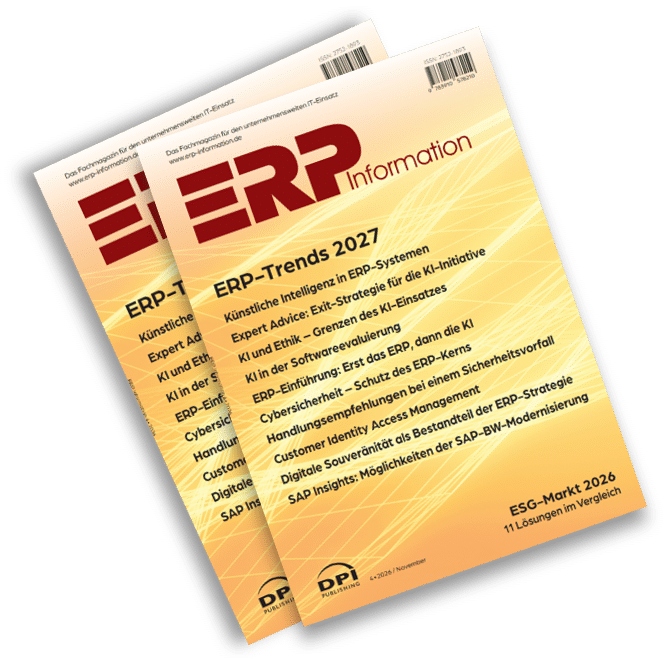
Das Fachmagazin für den unternehmensweiten IT-Einsatzwww.erp-information.deERP Information 4/2026ERP-Trends 2027KI-Strategie · Cyberresilienz · Exit-Strategie11 ESG-Lösungen
im direkten Vergleich!
Jetzt bestellen

Editorial

Prof. Dr. Sandy Eggert, Chefredakteurin der Zeitschrift ERP Information

Liebe Leserinnen und Leser,

Cybersicherheit, KI-Integration und Digitale Souveränität sind die Trendthemen, wenn es um ERP-Systeme geht. So wie Künstliche Intelligenz die Arbeit in vielen Bereichen vereinfacht, wünschen sich auch ERP-Nutzer mehr KI-Unterstützung bei Routineaufgaben, Datenanalysen oder der
Verbesserung von Abläufen. Die vorliegende Ausgabe beleuchtet KI aus vielschichtigen Perspektiven.

Ein praxisorientierter Expertenbeitrag zeigt, welche Aspekte bei der Entwicklung einer KI-Strategie in Unternehmen grundsätzlich betrachtet werden sollten. Ein weiterer Beitrag befasst sich mit dem Einsatz von KI im Supply Chain Management und stellt bereits existierende Use Cases für die Anwendung von KI im SCM vor. Unser neues Format, der „ERP-Realitätscheck“, stellt eine ERP-Einführung vor, die auch KI miteinschließt. Weiterhin zeigt ein Fachbeitrag die Grenzen des KI-Einsatzes unter dem Blickwinkel und der Abgrenzung komplizierter und komplexer Aufgabenstellungen auf.

Vor dem Hintergrund zunehmender Cyberangriffe auf KMU wird auch das Thema Cybersicherheit immer bedeutender. Dazu stellt ein Beitrag dieser Ausgabe detailliert vor, was mittelständische Unternehmen bei einem Cyberangriff auf das ERP-System wissen müssen. Ein anderer Beitrag zeigt, wie der ERP-Kern vor Angriffen geschützt werden sollte. In diesem Zusammenhang ist auch die Kontrolle über die eigenen Daten ein wichtiger Aspekt. Ein weiterer Beitrag zeigt auf, wie Digitale Souveränität als Bestandteil der ERP-Strategie gewahrt werden kann. Darüber hinaus geht ein Expertenbeitrag auf digitale Identitäten ein.

Unser Format „SAP Insights“ bietet in dieser Ausgabe Einblicke in die Modernisierung gewachsener SAP-BW-Landschaften. Der Fokus der Marktübersicht lag auf der systemseitigen ESG-Datenverarbeitung, denn ungeachtet der EU-Omnibus-Initiative bleibt die Erhebung und Verarbeitung von ESG-Daten auch für viele mittelständische Unternehmen relevant. Neun Anbieter stellen insgesamt elf Systeme vor, die für die
Erhebung und Verarbeitung von ESG-Daten eingesetzt werden können.

Unsere Rubriken Projekt Highlights 2026 sowie Projects zeigen wieder aktuelle erfolgreiche ERP-Einführungsprojekte, die von namhaften ERP-Anbietern detailreich vorgestellt werden. Zudem werden Produktneuheiten aufgezeigt, die neue Funktionen und Anwendungsbereiche erschließen.
Viel Spaß beim Lesen der Ausgabe und gutes Gelingen Ihrer ERP-Projekte!

In der vorliegenden Onlineausgabe lesen Sie ausgewählte Fachbeiträge wie gewohnt vollständig kostenfrei!

Ihre Sandy Eggert

Fachbeiträge

 
  • Customer Identity and Access Management (Christian Malik, Catharina Meyer)

    E-Journal/Print
    … weshalb CIAM für die sichere Verwaltung digitaler Kundenidentitäten immer wichtiger wird, welche Anforderungen sich daraus für Sicherheit, Datenschutz sowie kanalübergreifende Kundenerlebnisse ergeben, welche Funktionen und Auswahlkriterien bei CIAM-Systemen relevant sind und worin sich sechs etablierte Anbieter unterscheiden.

  • Digitale Souveränität als Bestandteil der ERP-Strategie (Andreas Fresi)

    E-Journal/Print

    …wie Unternehmen ihre digitale Souveränität wahren und wie eine zukunftsfähige ERP-Strategie aussehen muss.

Lesetipps

Cyberangriff auf das ERP-System – Was mittelständische Unternehmen im Ernstfall wissen müssen

Holger A. Kastler

Zusammenfassung

ERP-Systeme bilden das operative Rückgrat des Mittelstands und bündeln zugleich besonders schützenswerte Unternehmensdaten, weshalb sie ein attraktives Ziel für Cyberangriffe sind. Der Beitrag zeigt, welche Komponenten und Datenbestände eines ERP-Systems betroffen sein können und welche Folgen ein Angriff für Verfügbarkeit, Vertraulichkeit und Integrität hat. Er erläutert, wie Unternehmen im Ernstfall richtig reagieren, welche typischen Fehler sie vermeiden sollten und welche Meldepflichten nach NIS 2/BSIG, DSGVO, CRA und DORA fristgerecht zu erfüllen sind. Abschließend wird Cybersicherheit als strategische Managementaufgabe eingeordnet.


FAQ – Cyberangriff auf das ERP-System

ERP-Systeme steuern nahezu alle Geschäftsprozesse, sodass ein erfolgreicher Angriff zum vollständigen Betriebsstillstand führen kann. Zudem bündeln sie Kunden-, Produktions-, Vertrags-, Zahlungs- und Personaldaten, die sich für Erpressung, Betrug oder weitere Angriffe nutzen lassen. Über Jahre gewachsene Strukturen und zahlreiche Schnittstellen erhöhen die Angriffsfläche.

Ein Angriff kann gleichzeitig die Verfügbarkeit (Betriebsstillstand), die Vertraulichkeit (Datenabfluss, Offenlegung von Geschäftsgeheimnissen und personenbezogenen Daten) und die Integrität (manipulierte Bankverbindungen, Preise oder Buchungen) betreffen. Integritätsverletzungen werden oft spät bemerkt und können zu Zahlungsumleitungen oder fehlerhaften Jahresabschlüssen führen.

  • Notfallplan aktivieren und Incident-Response-Team bzw. externe Fachleute (Forensik, Sicherheits- und Rechtsberatung) einschalten
  • ERP-Systeme isolieren, aber nicht abschalten, um flüchtige Spuren im Arbeitsspeicher und in Log-Dateien zu erhalten
  • Forensische Beweissicherung durchführen, insbesondere von Transaktionsprotokollen, Änderungshistorien und Schnittstellenprotokollen
  • Rechtliche Bewertung einleiten und Meldepflichten prüfen
  • Transparent kommunizieren und dabei nur gesicherte Fakten weitergeben

Systeme herunterzufahren oder neu zu starten vernichtet Beweise und kann bei mancher Ransomware die Verschlüsselung der Datenbank auslösen. Ebenso problematisch sind die Behandlung als reguläre IT-Störung, voreilige Lösegeldzahlungen und das ungeprüfte Einspielen von Backups, die bereits kompromittiert sein können. Laut Bitkom zahlten 70 % der Ransomware-Opfer kein Lösegeld.

Ein einzelner Vorfall kann mehrere parallele Meldepflichten auslösen: NIS 2/BSIG für wichtige und besonders wichtige Einrichtungen, die DSGVO bei betroffenen personenbezogenen Daten, die Cyberresilienz-Verordnung (CRA) für Hersteller von Produkten mit digitalen Elementen sowie DORA für Finanzunternehmen und deren IT-Dienstleister. Typisch sind eine Erstmeldung nach 24 Stunden, ein Zwischenbericht nach 72 Stunden und ein Abschlussbericht; bei Verstößen drohen Bußgelder in Millionenhöhe.

Cybersicherheit des ERP-Systems ist eine Managementaufgabe, die Technologie, Prozesse und Organisation verbindet. Empfohlen werden ein Audit der Systeme, Cloud-Dienste, KI-Anbindungen, Backups und Zugriffsrechte, ein schlankes interdisziplinäres Incident-Response-Playbook, Retainer-Vereinbarungen mit Forensikern und Beratern sowie simulierte Angriffe zur Überprüfung des Notfallplans.

KI-Implementierung braucht eine Exit-Strategie

Heiko Beier

Zusammenfassung

Generative KI ist vom Experimentierfeld zur Infrastruktur geworden, von der operative Geschäftsprozesse abhängen. Viele Unternehmen planen ihre KI-Projekte dennoch nach den Maßstäben der Pilotphase und prüfen selten, wer langfristig die Kontrolle über Kosten, Datenflüsse, Prozesslogik und Weiterbetrieb behält. Der Beitrag zeigt, wie Vendor-Lock-in nicht nur durch das Modell, sondern auch durch proprietäre Schnittstellen und anbieterspezifische Agenten entsteht. Anhand von acht Prüffragen wird dargelegt, wie Unternehmen Modelle austauschbar, Anwendungen weiterbetreibbar und Entscheidungen auch nach einem Anbieterwechsel nachvollziehbar halten.


FAQ – KI-Implementierung und Exit-Strategie

Mit dem Übergang in produktive Geschäftsprozesse hängen ganze Abläufe von der Verfügbarkeit und Verlässlichkeit der KI ab. Eine Exit-Strategie ist kein Plan für das Scheitern, sondern stellt sicher, dass Unternehmen auch nach einem Anbieter- oder Modellwechsel handlungsfähig bleiben und ihre Ergebnisse weiterhin belegen können.

Die Abhängigkeit entsteht häufig nicht durch das Sprachmodell selbst, sondern durch die Logik, die Daten auswählt, Werkzeuge aktiviert und Entscheidungen steuert. Proprietäre Schnittstellen, anbieterspezifische Agenten und externe Dienste schreiben sich tief in die eigene Architektur ein. Wird die Prozesslogik vollständig in einer proprietären Plattform entwickelt, lagert das Unternehmen sie faktisch aus.

Nutzungsabhängige Gebühren steigen im Produktivbetrieb deutlich, etwa bei der Verarbeitung tausender Dokumente täglich. Ein Modellwechsel ist technisch oft schnell möglich, betrieblich aber anspruchsvoll: Modelle interpretieren Anweisungen unterschiedlich und variieren bei Genauigkeit und Regelbefolgung. Der DELEGATE-52-Benchmark zeigt, dass selbst führende Modelle bei langen, delegierten Dokumenten-Workflows Inhalte beschädigen. Praxistests mit vorab definierten Qualitätsanforderungen sind daher unverzichtbar.

  • Herstelleragnostische Architektur, bei der Regeln, Datenzugriffe und Ablaufsteuerung im Unternehmen verbleiben
  • Kombination unterschiedlicher Methoden: analytische KI, kleinere Sprachmodelle und Large Language Models je nach Aufgabe
  • Kontrolle über zentrale Komponenten durch dokumentierte Schnittstellen, klare Nutzungsrechte und Escrow-Vereinbarungen
  • Hybride Inferenz, bei der sensible Daten On-Premises oder in einer eigenen Virtual Private Cloud verarbeitet werden
  • Notfallplan mit alternativen Modellen, gesicherten Daten und dokumentierter Prozesslogik für Insolvenz oder Diensteinstellung des Anbieters

Ein bloßes Protokoll von Ein- und Ausgabe reicht nicht aus. Unternehmen benötigen eine dokumentierte Herleitung mit Datenquellen, relevanten Regeln und Schlussfolgerungen, die unabhängig vom jeweiligen Modell erhalten bleibt. Nur so lassen sich Entscheidungen auch Monate später gegenüber Kunden, Wirtschaftsprüfern oder Behörden erklären; zugleich bleibt die Verantwortung des Menschen nachvollziehbar.

KI-Souveränität ist keine Aufgabe der IT allein. Die Geschäftsführung bewertet wirtschaftliche und operative Abhängigkeiten, Fachbereiche definieren Qualitätsanforderungen und Freigaben, Datenschutz und Compliance prüfen Datenflüsse, der Einkauf sichert Wechsel- und Weiterbetriebsrechte. Neben der technologischen Souveränität (Infrastruktur, Modelle, Daten) braucht es kognitive Souveränität, damit Ergebnisse verstehbar, überprüfbar und verantwortbar bleiben.

Erfolgreiche Projekte


VLEXsoftware gmbh

Möbelproduktion digitalisieren: Signet optimiert Prozesse mit ERP-Software

KUMAVISION AG

Immer sicher unterwegs: Der Erste-Hilfe-Spezialist Hans Hepp setzt seit über 20 Jahren auf KUMAVISION

CVS Ingenieurgesellschaft mbH

Erfolgsfaktoren in ERP-Projekten: Was der Großhandel anders machen muss

Planat GmbH

Planat ERP integriert den digitalen Außendienst bei Aerocom

Systeme


SAP SE

Steckbrief – Produktbeschreibung und Dienstleistungen

GOB Software & Systeme GmbH & Co. KG

Mit GOB KI-Potenziale erschließen und Prozesse neu gestalten

PSI Software SE

Wie finden Fertigungsunternehmen die richtigen Ansatzpunkte für Verbesserungen und Transformation?

DeskWare Products GmbH

DW.business Software – eine moderne Softwarelösung

ams.solution AG

ERP-Systeme – Der Schlüssel zur digitalen Vernetzung

Step Ahead GmbH

Warum Handelsunternehmen ein ERP brauchen, das die Branche versteht

Softengine GmbH

Das Softengine ERP-Ökosystem: Für jede Branchenherausforderung das passende ERP

GWS Gesellschaft für Warenwirtschaftssysteme mbH

gevis ERP | VEO: Cloud-ERP für den Großhandel von morgen

D&G-Software GmbH

ERP-Projekte ohne Bauchschmerzen – Planbar. Effizient. Zukunftssicher.

Asseco Solutions AG

APplus: ERP-System für mittelständische Fertigungsunternehmen

Proalpha GmbH

Proalpha ERP: Die SAP-Alternative für mittelständische Fertigungsunternehmen

Sta*Ware EDV Beratung GmbH

Keeping business on course for success

mesonic software gmbh

Eine Software – alles drin. Mehr Freiraum mit der mesonic WinLine